Hat dolduğunda firewall yetmez
Hacimsel bir saldırı bağlantınızın kapasitesini aşarsa, hattın arkasındaki firewall artık işe yaramaz. Remote Shield saldırıyı hattınıza ulaşmadan, Satcore ağında durdurur.
Remote Shield · Uzaktan Koruma
Remote Shield, ağınıza gelen trafiği Satcore ağı üzerinden geçirir. Saldırı; stateful L3/L4 paket inceleme, adaptif trafik analizi ve donanım hızlandırmalı veri yoluyla ayıklanır. Temiz trafik size GRE tüneli ya da cross-connect ile ulaşır.
Saldırı trafiği ağınıza ulaşmadan ayıklanır.
Shield’in gördüğünü siz de görün: trafiği izleyin, saldırıyı analiz edin, kurallarınızı yönetin.
Paneli yakından görünNeden koruma?
DDoS saldırısı düzenlemek hiç bu kadar ucuz ve kolay olmamıştı. Hazırlıksız bir ağda birkaç dakikalık saldırı; kesinti, gelir kaybı ve güven kaybı demektir.
Hacimsel bir saldırı bağlantınızın kapasitesini aşarsa, hattın arkasındaki firewall artık işe yaramaz. Remote Shield saldırıyı hattınıza ulaşmadan, Satcore ağında durdurur.
Hedef tek bir sunucu bile olsa, aynı hattı paylaşan bütün servisleriniz etkilenir.
Erişilemeyen bir web sitesi, oyun sunucusu ya da API; kaybedilen müşteri ve güven demektir.
UDP flood ve amplification’dan SYN flood’a, bütün bir bloğa yayılan carpet bombing’e kadar saldırganlar sürekli yöntem değiştirir.
Koruma kapsamı
Remote Shield, altyapınızı L3/L4 saldırılarına karşı korur; tek bir IP adresinden bütün IP bloklarınıza kadar.
Web ve uygulama sunucularınız erişilebilir kalır.
Gecikmeye duyarlı oyun trafiği kesintisiz akar.
Kritik altyapı servisleriniz ayakta kalır.
Ekibinizin bağlantısı saldırı altında bile sürer.
Barındırdığınız her sistem koruma altında.
Tek bir IP’den bütün prefix’lerinize kadar.
Saldırı kapsamı
Hacimsel floodlardan protokol saldırılarına, yansıma ve amplification’dan bütün bir bloğa yayılan carpet bombing’e kadar; Satcore Shield ağ ve taşıma katmanında görülen saldırı türlerine karşı koruma sağlar.
Hattınızı saf hacimle doldurmayı hedefler.
Açık sunucuları kullanarak trafiği katlar ve size yansıtır.
Sunucu ve cihazlarınızın kaynaklarını tüketmeyi hedefler.
Yöntemleri birleştirir, savunmayı atlatmak için sürekli değişir.
Shield onları nasıl durdurur?
Bağlantı durumu takip edilir; geçerli bir oturuma ait olmayan paketler, yani ACK, RST ya da FIN floodları size hiç ulaşmaz.
TCP el sıkışması doğrulanmadan bağlantı iletilmez; SYN floodları sunucularınızı tüketemez.
Bozuk başlıklar, geçersiz bayrak kombinasyonları ve hatalı fragmanlar anında düşürülür.
Yansıtıcı protokollerden gelen istenmeyen yanıtlar kaynak port ve imzalarından tanınır ve ayıklanır.
Shield normal trafik profilinizi öğrenir; trafik anormalleştiğinde dinamik hız sınırları devreye girer.
Donanım hızlandırmalı, dağıtık veri yolu trafiği hat hızında süzer; 4 Tbps+ azaltma kapasitesiyle.
Bağlantı
Trafiğiniz Satcore ağında temizlenir ve size, altyapınıza en uygun yoldan ulaşır.
Ağınız dünyanın neresinde olursa olsun, temiz trafik internet üzerinden kurulan bir GRE tüneliyle size iletilir. Gecikme, ağınızla veri merkezlerimiz arasındaki mesafeye bağlıdır.
Sunucularınız bulunduğumuz veri merkezlerinden birindeyse, doğrudan fiziksel bir bağlantıyla Satcore ağına bağlanırsınız.
Veri merkezlerimiz
Almanya ve İstanbul’daki veri merkezlerimizde Satcore ağına doğrudan bağlanabilirsiniz; düşük gecikmeli, dirençli ve güvenli.
Fiyatlandırma
İhtiyacınız olan bant genişliğini seçin, aylık ücreti hemen görün. Kapasite büyüdükçe Mbps başına fiyat düşer; 5 Gbps ve üzerinde €0,60.
Bant genişliği
1.000 Mbps
Aylık
/ ay
€0,80 Mbps başına
Mbps başına %60 daha uygun
Bu paket için teklif alınHer pakette
Fiyatlar aylık ve euro (€) cinsindendir. 10 Gbps üzeri kapasite için bizimle iletişime geçin.
Satcore Shield · NetOps Paneli
Her Satcore Shield hizmeti NetOps paneliyle birlikte gelir. Korunan ağınızın trafiğini canlı izleyin, saldırıları tüm ayrıntısıyla analiz edin ve ağınızda anında işlem yapın. Hepsi Shield’e dahil.
Zaten Shield müşterisi misiniz? NetOps’a giriş yapın
01İzle
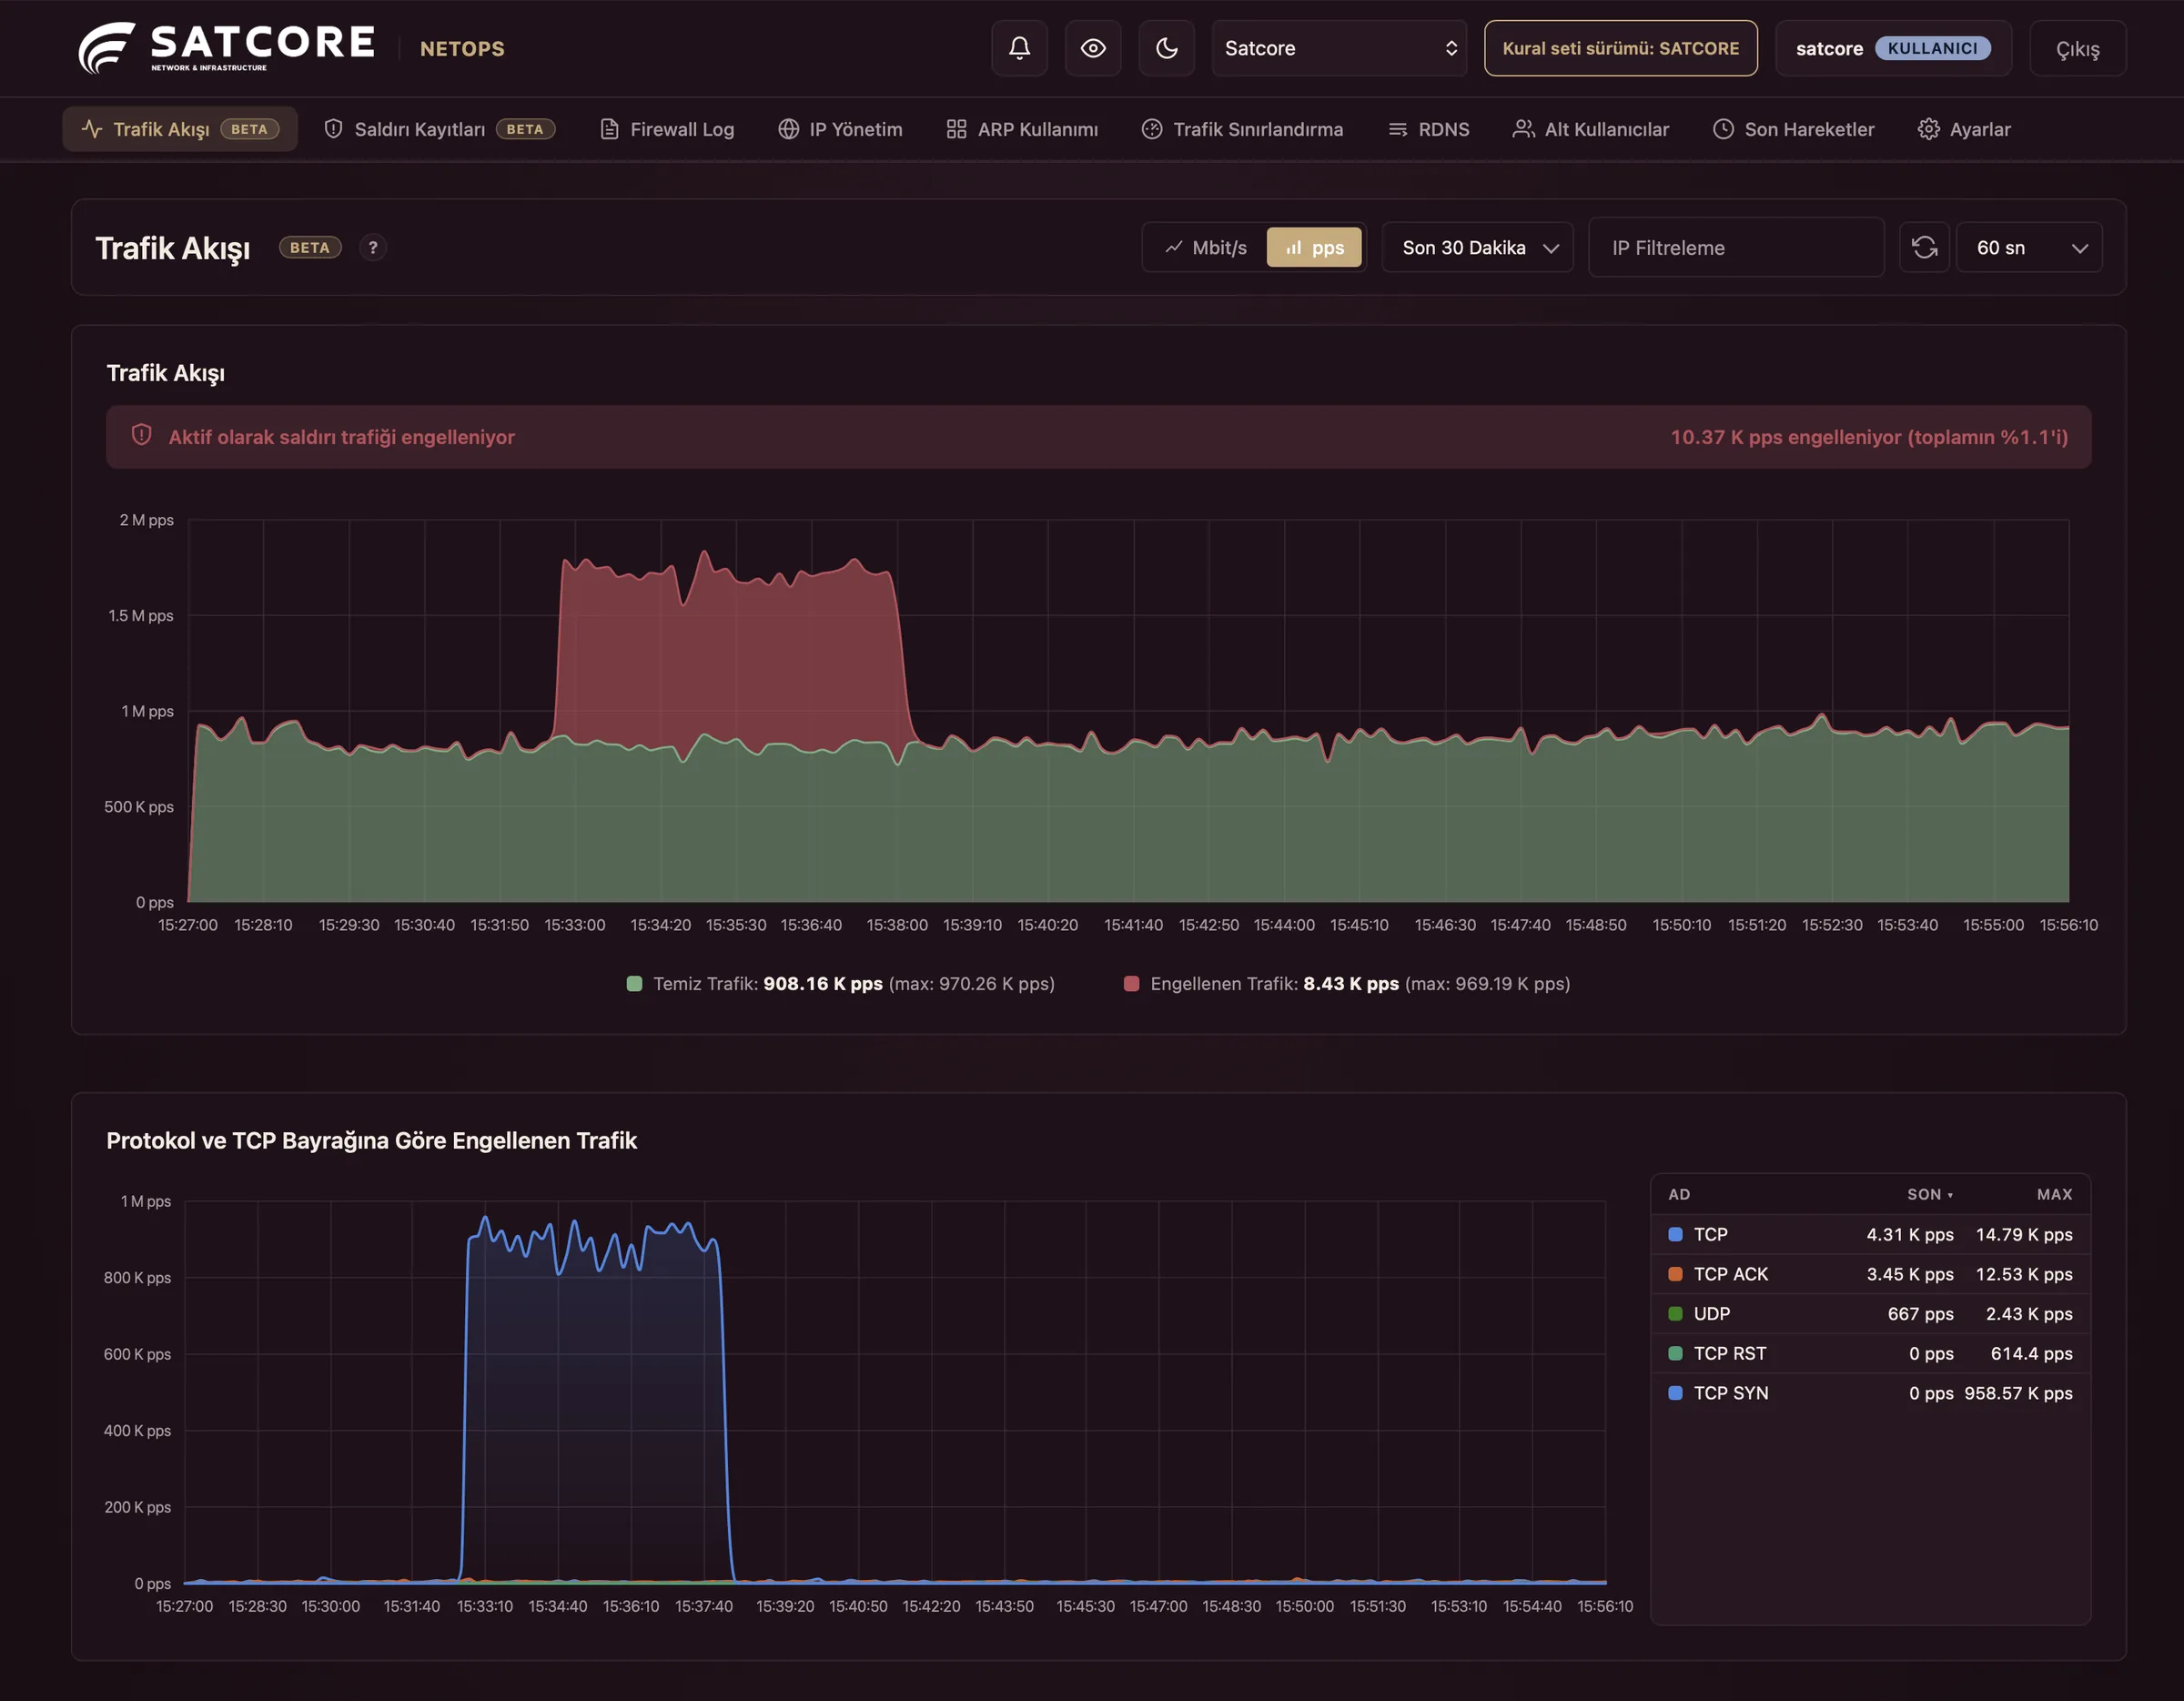
Trafik Akışı ekranı ağınıza gelen trafiği ikiye ayırır: temiz trafik ve Shield’in engellediği saldırı. Saldırının hangi portlardan ve hangi ülkelerden geldiği de aynı sayfada.
02Analiz et
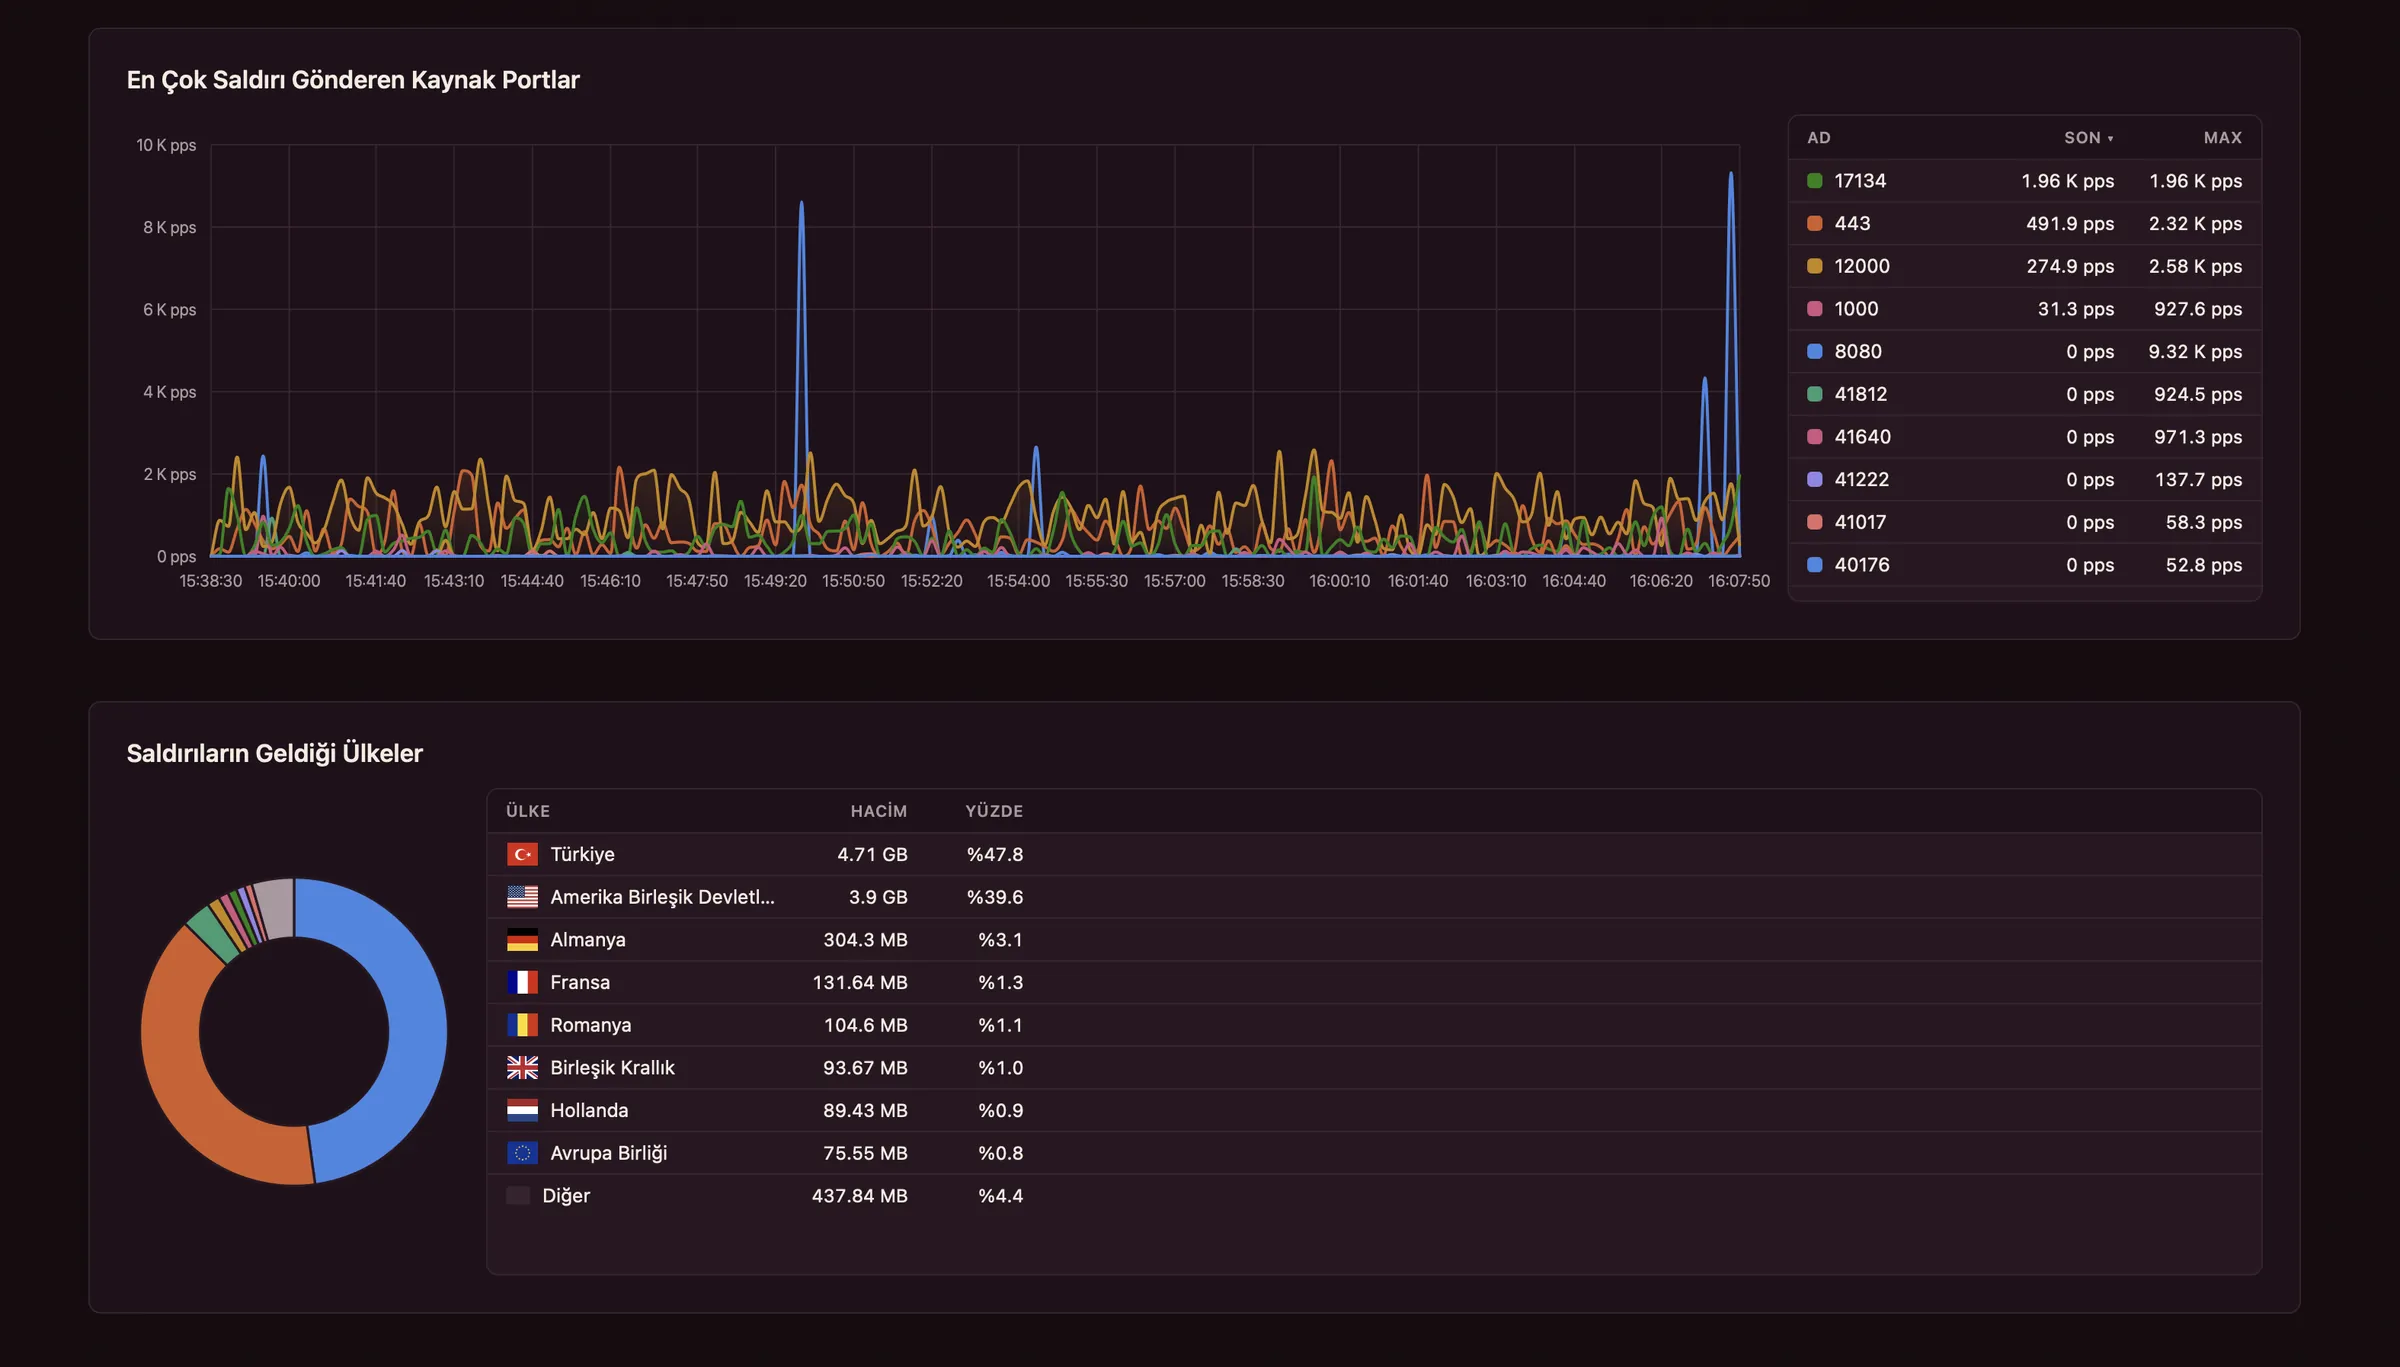
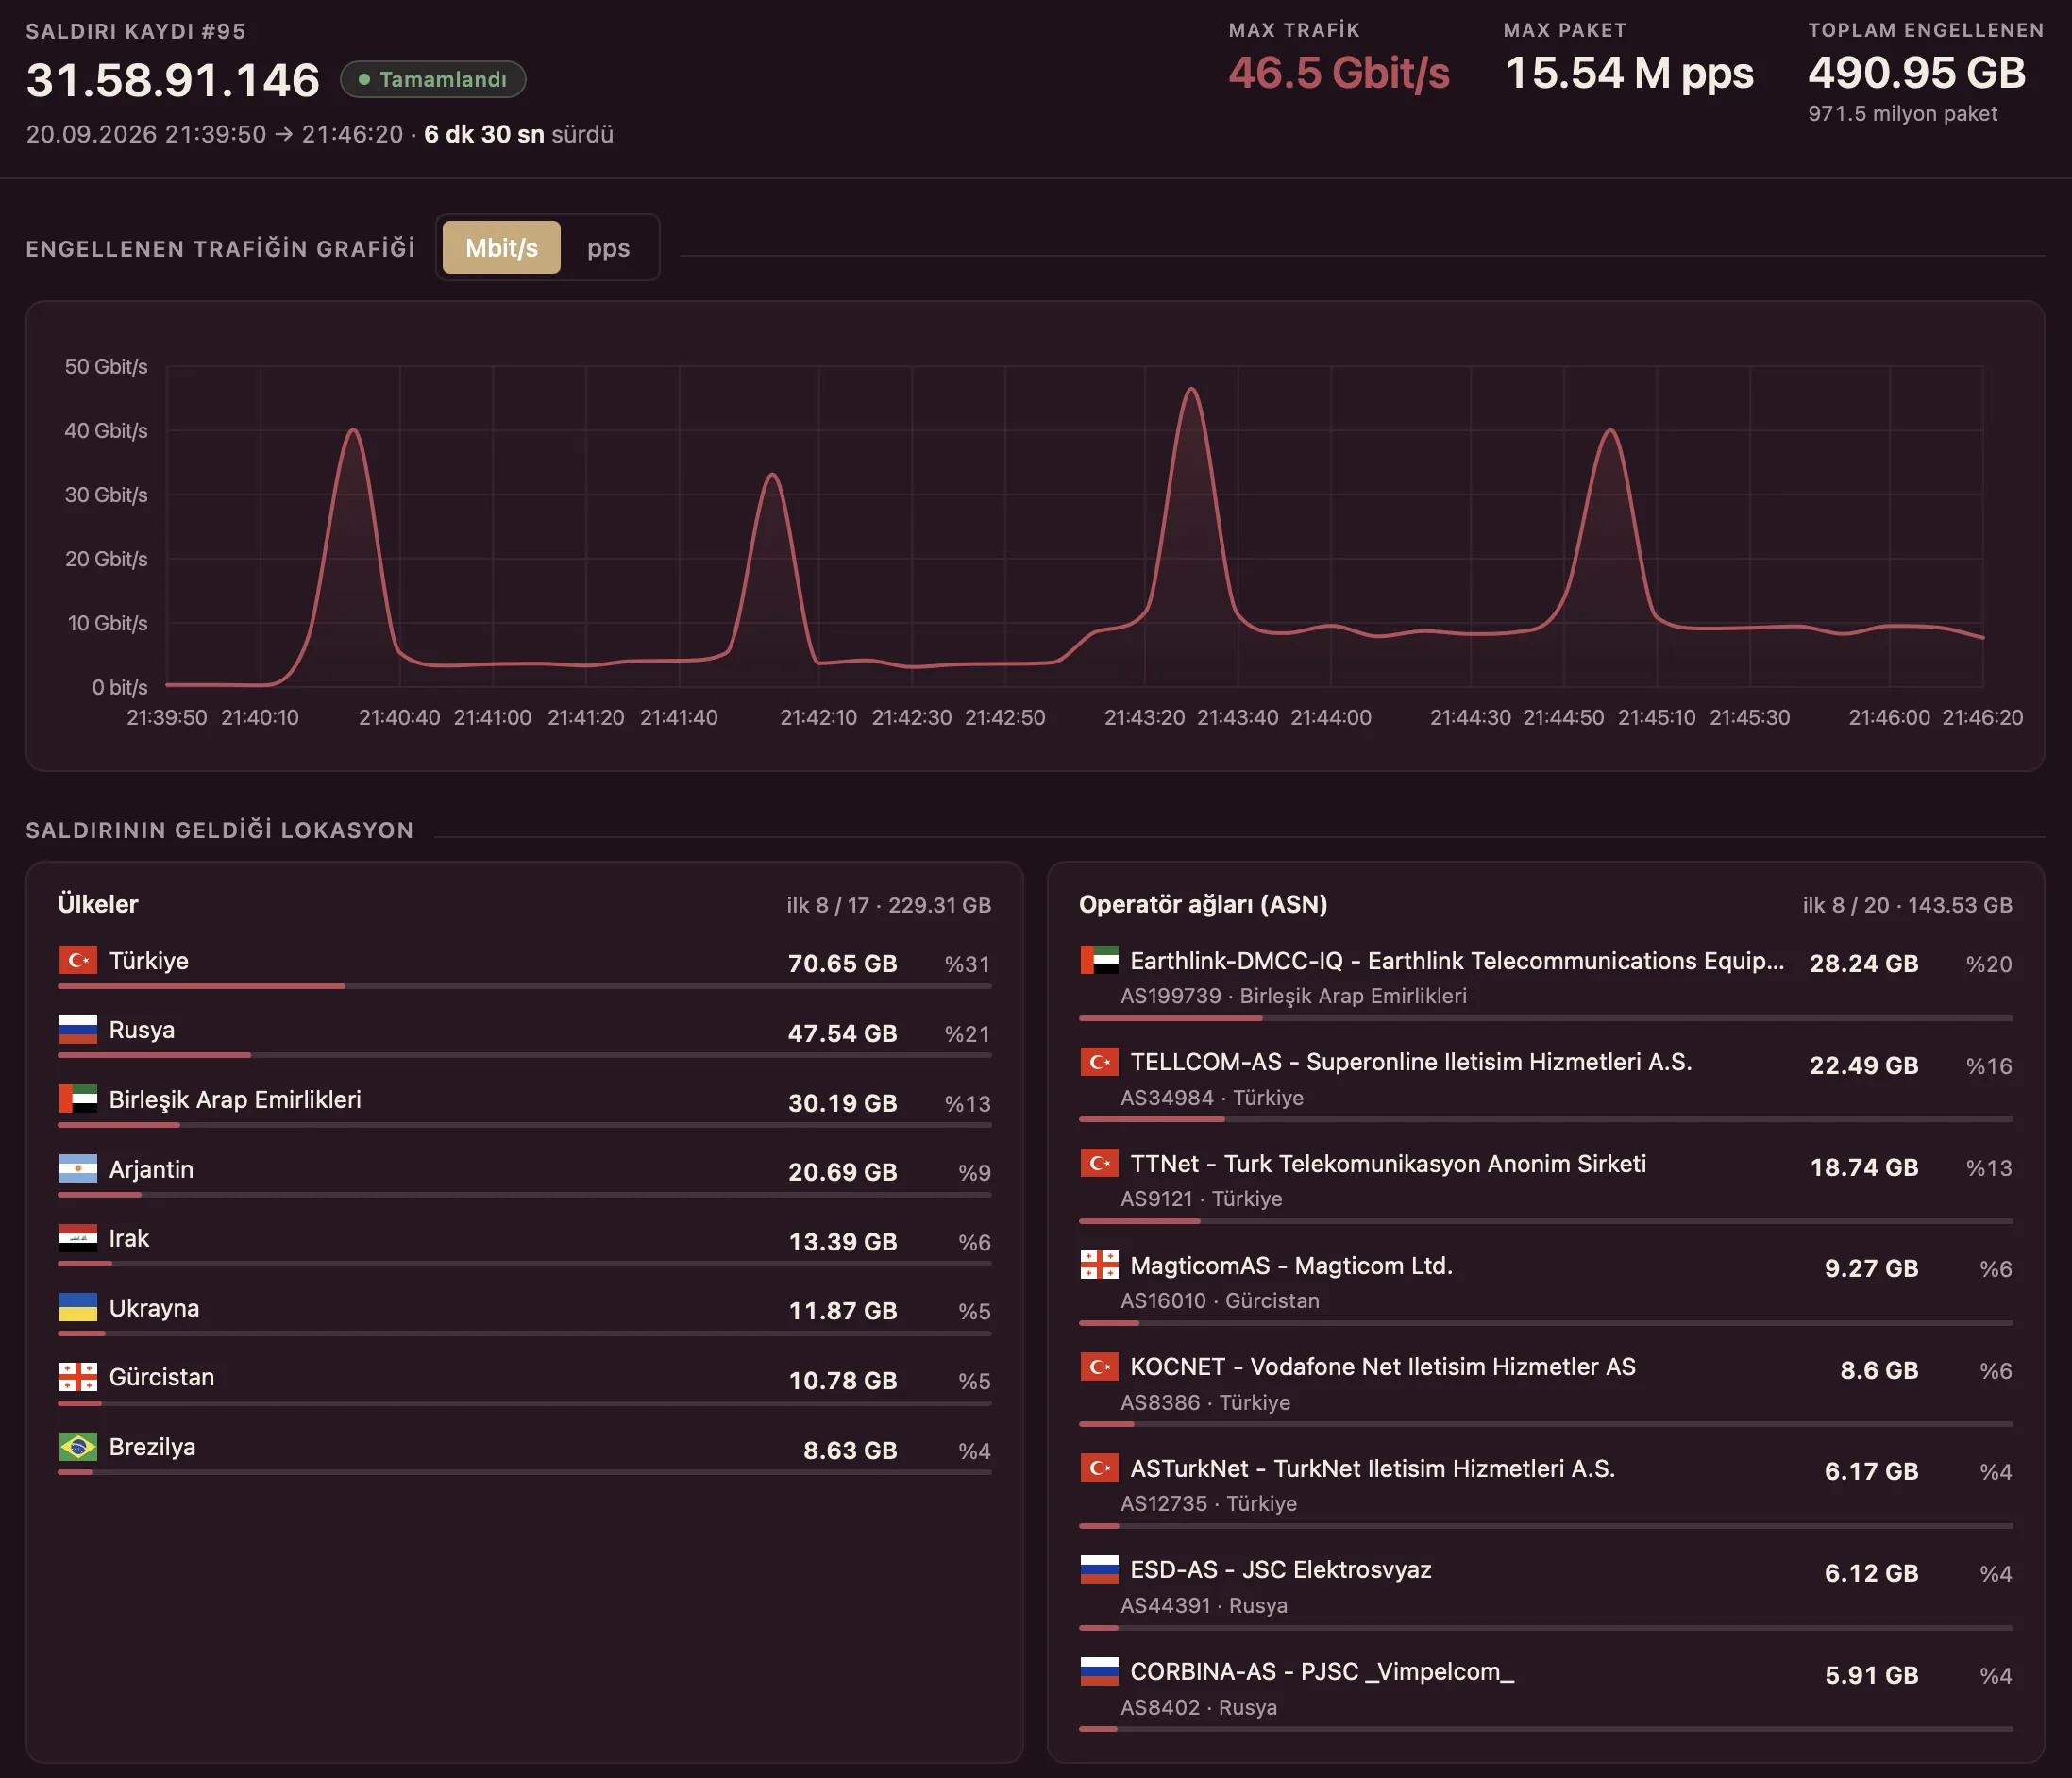
Shield’in tespit ettiği her saldırı NetOps’ta kayda geçer: hedef IP, süre, zirve trafik ve paket hızı. Bütün bir bloğa yayılan carpet bombing saldırıları ayrıca işaretlenir. Tek tıkla detayına inersiniz.
03Derinlemesine
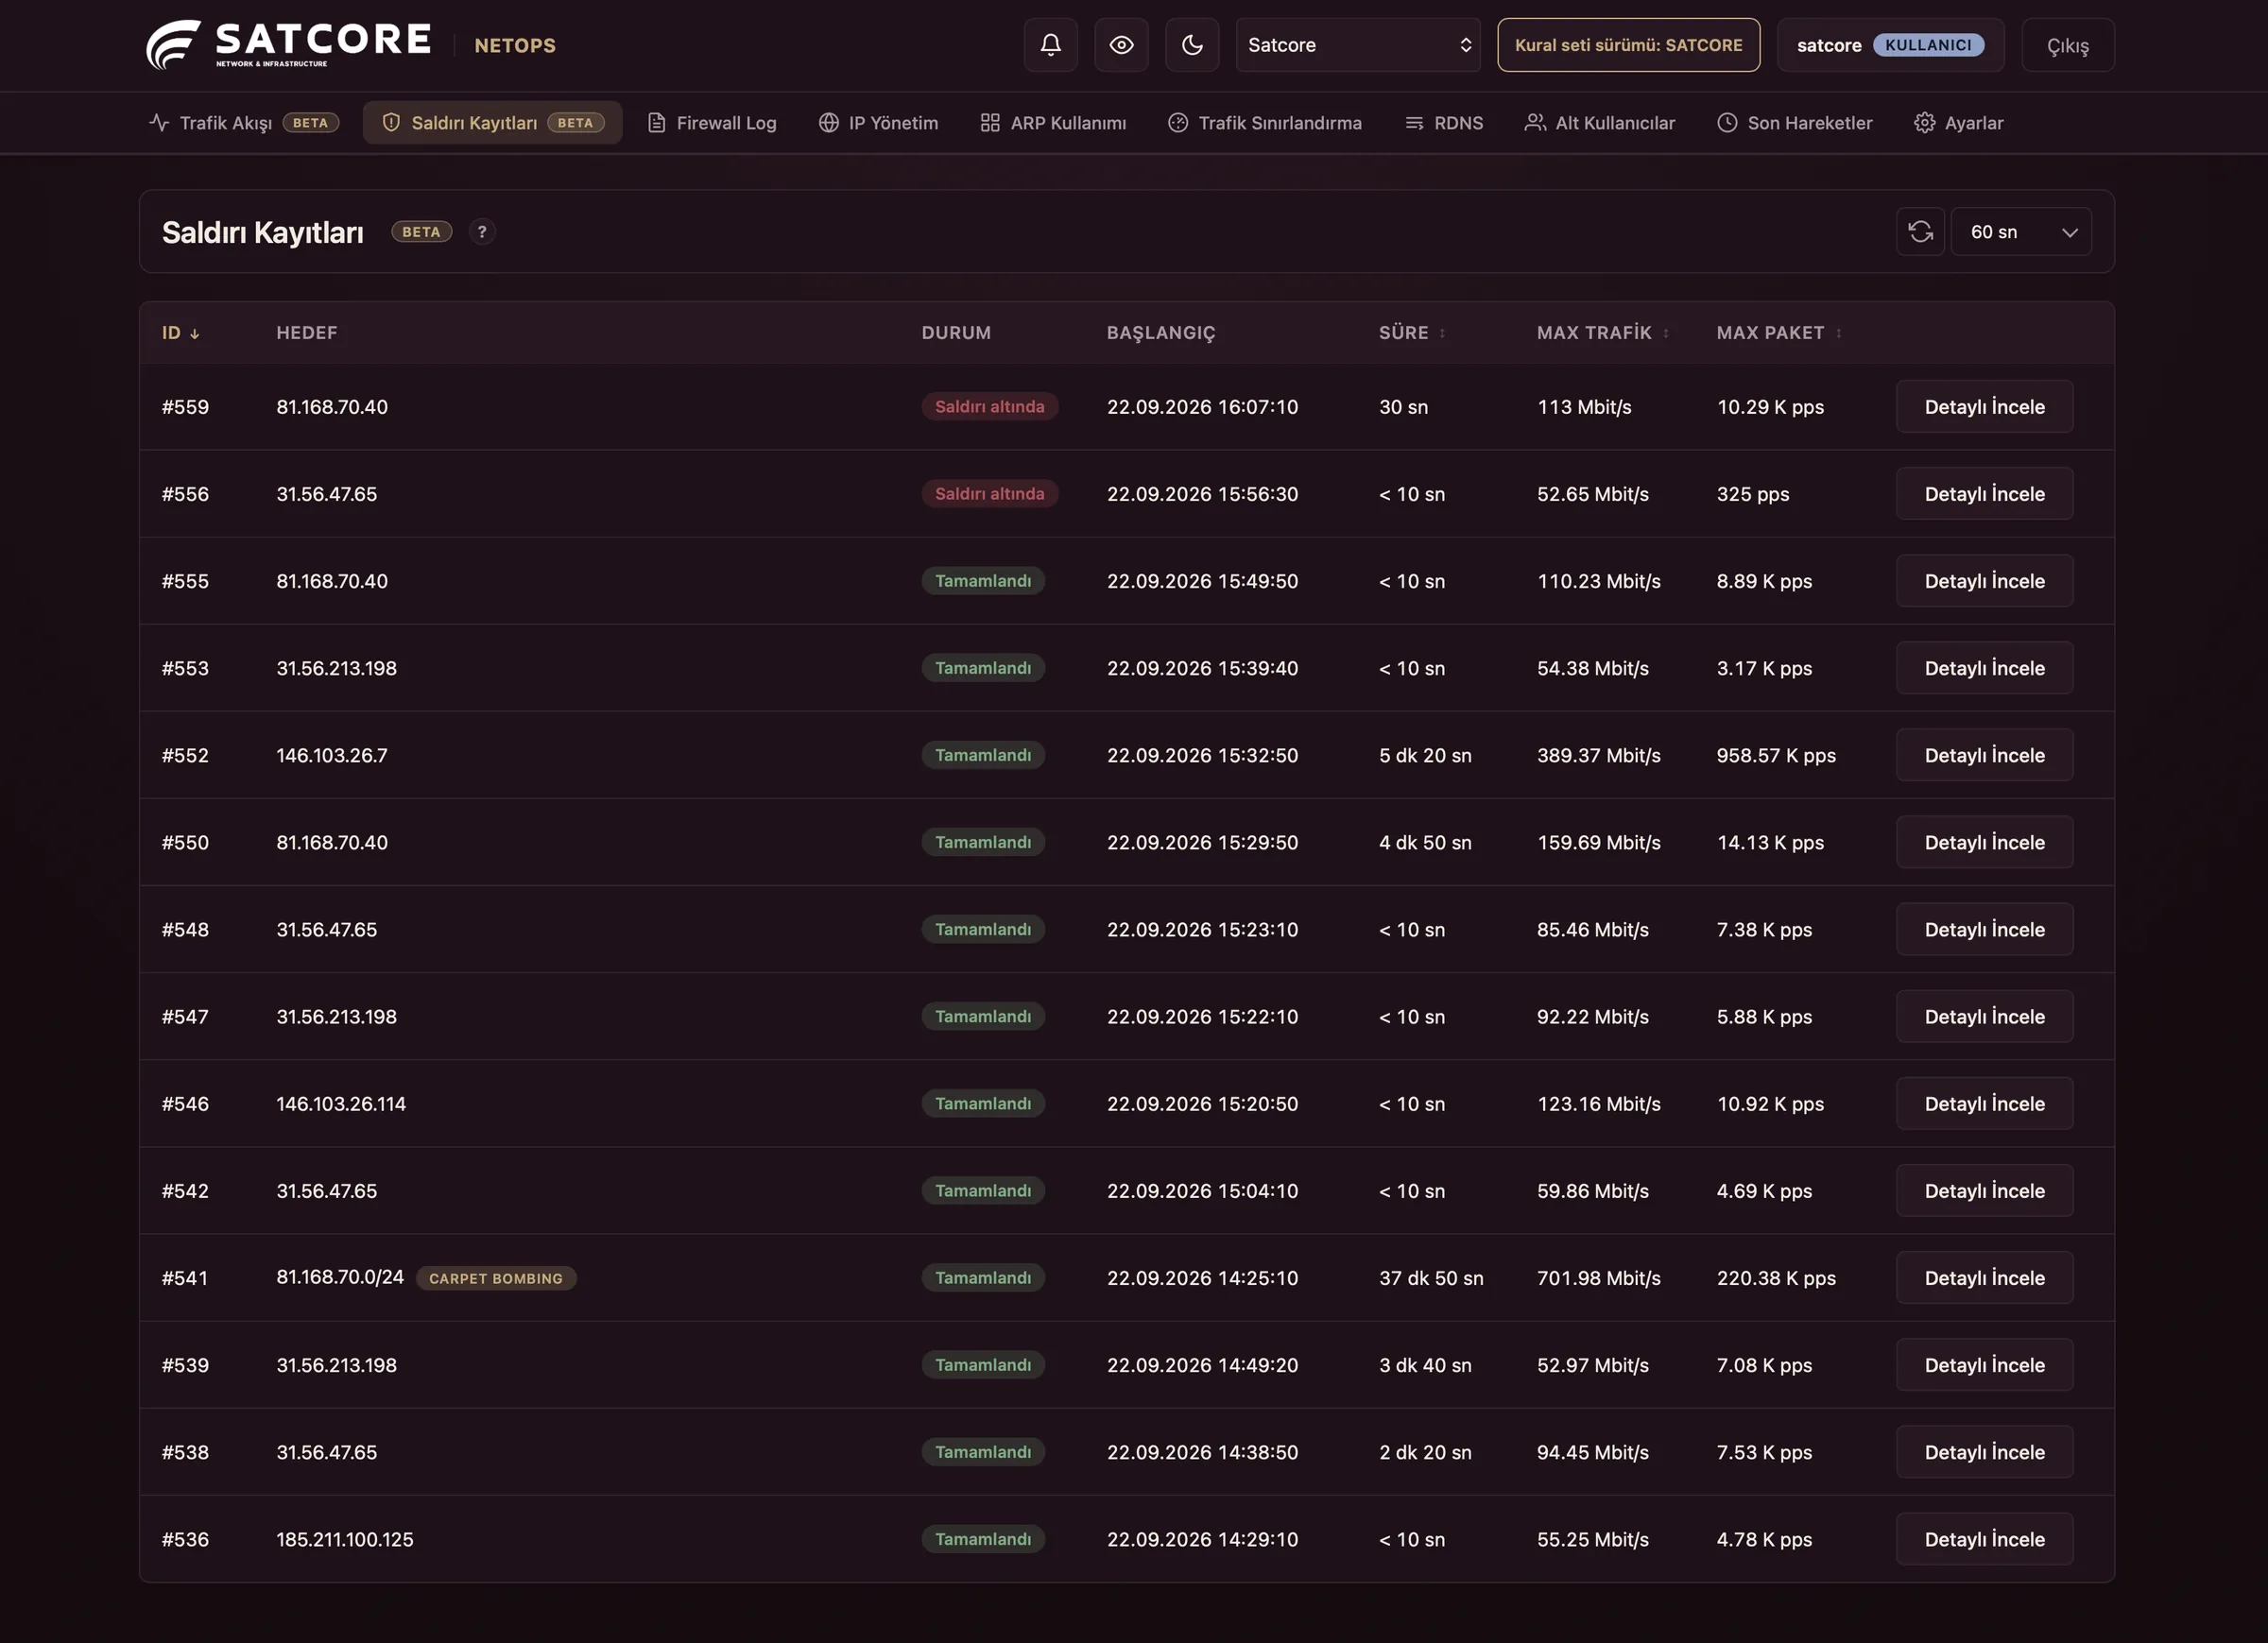
Saldırının hangi ülkelerden ve operatör ağlarından geldiğini, hangi portları hedef aldığını, hangi protokolü kullandığını görün. Ham paket örnekleriyle en ince ayrıntıya inin.
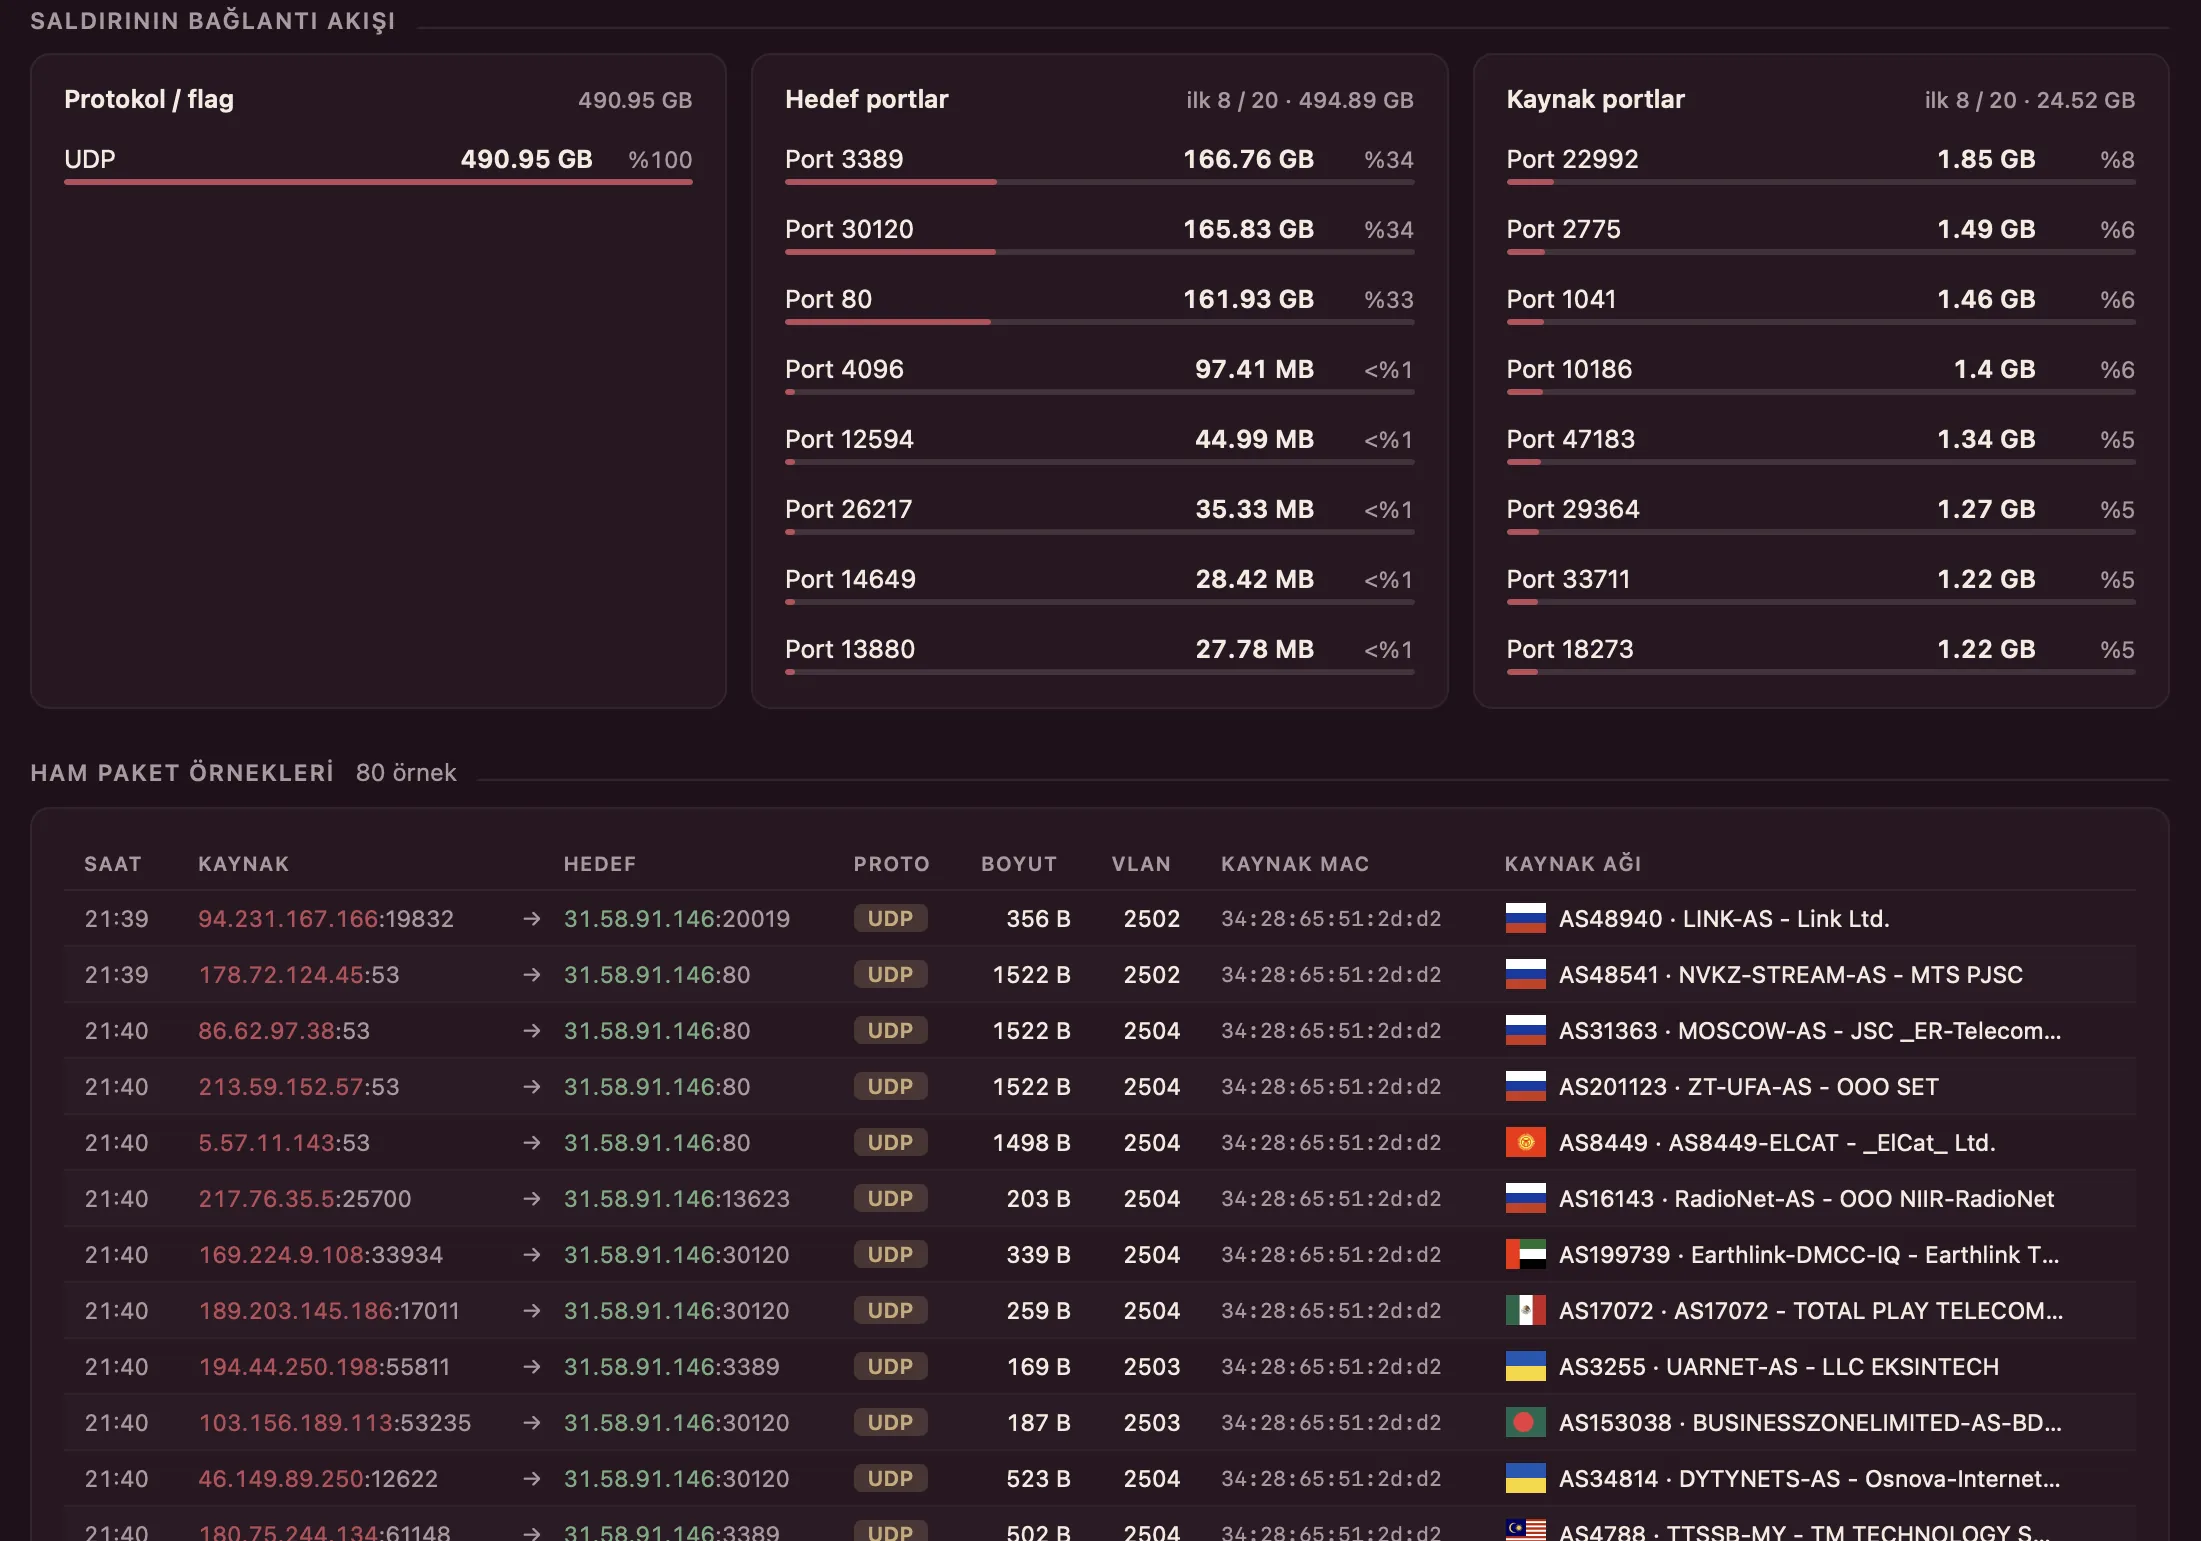
Trafiğin kaynağı, operatör ağı düzeyinde.
Hedef ve kaynak portlar, hacim ve oranlarıyla.
UDP ile TCP SYN, ACK ve RST ayrı ayrı.
Her biri kaynak IP, VLAN, MAC ve ASN ile.
04Yönet
Destek talebi açıp beklemenize gerek yok. Kuralları ve sınırları koyun, PTR kayıtlarını düzenleyin; hepsi doğrudan panelden.
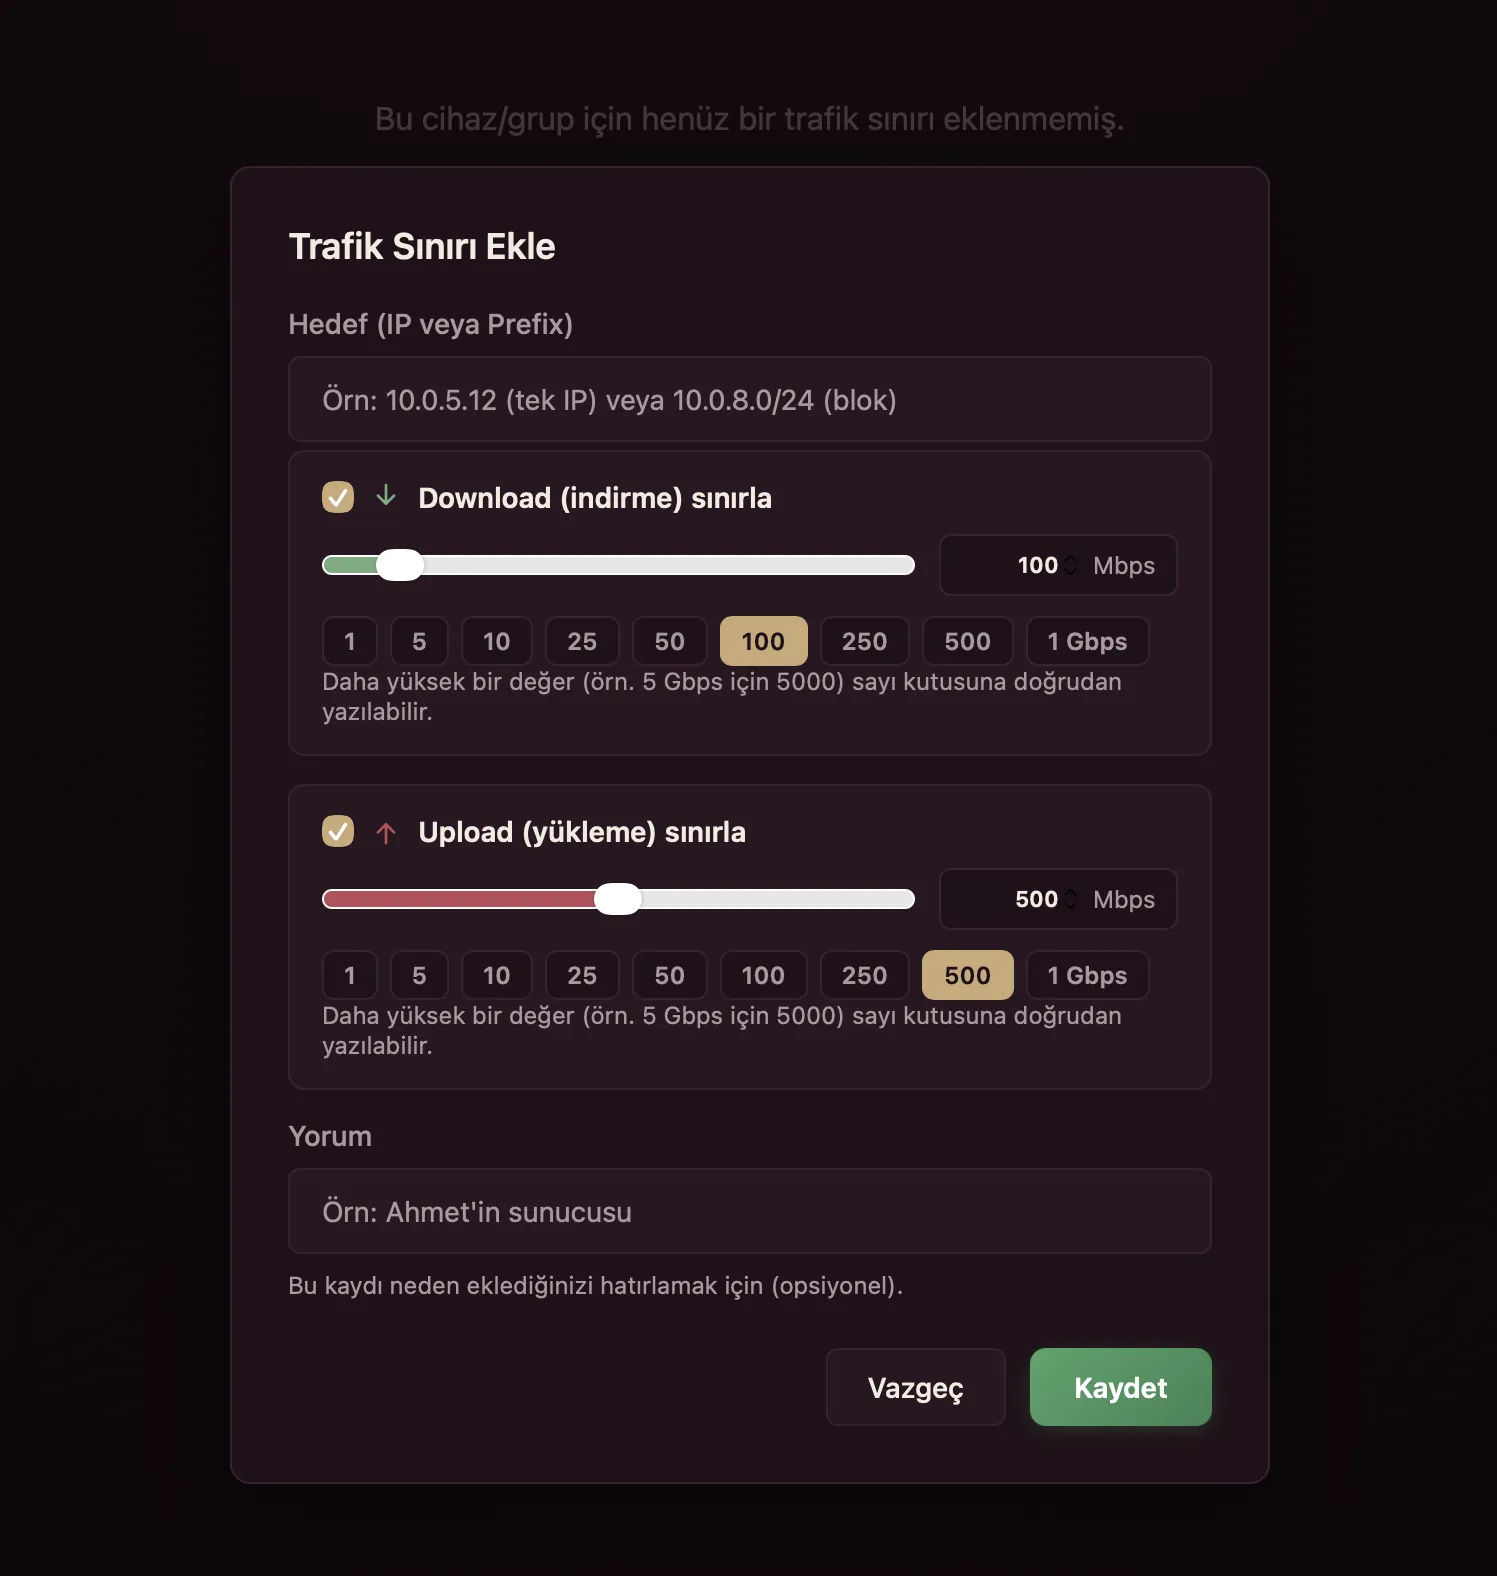
Tek bir IP’ye ya da bütün bir bloğa indirme ve yükleme sınırı koyun. 1 Mbps’ten 1 Gbps’e hazır değerler var; daha yükseğini elle girebilirsiniz.
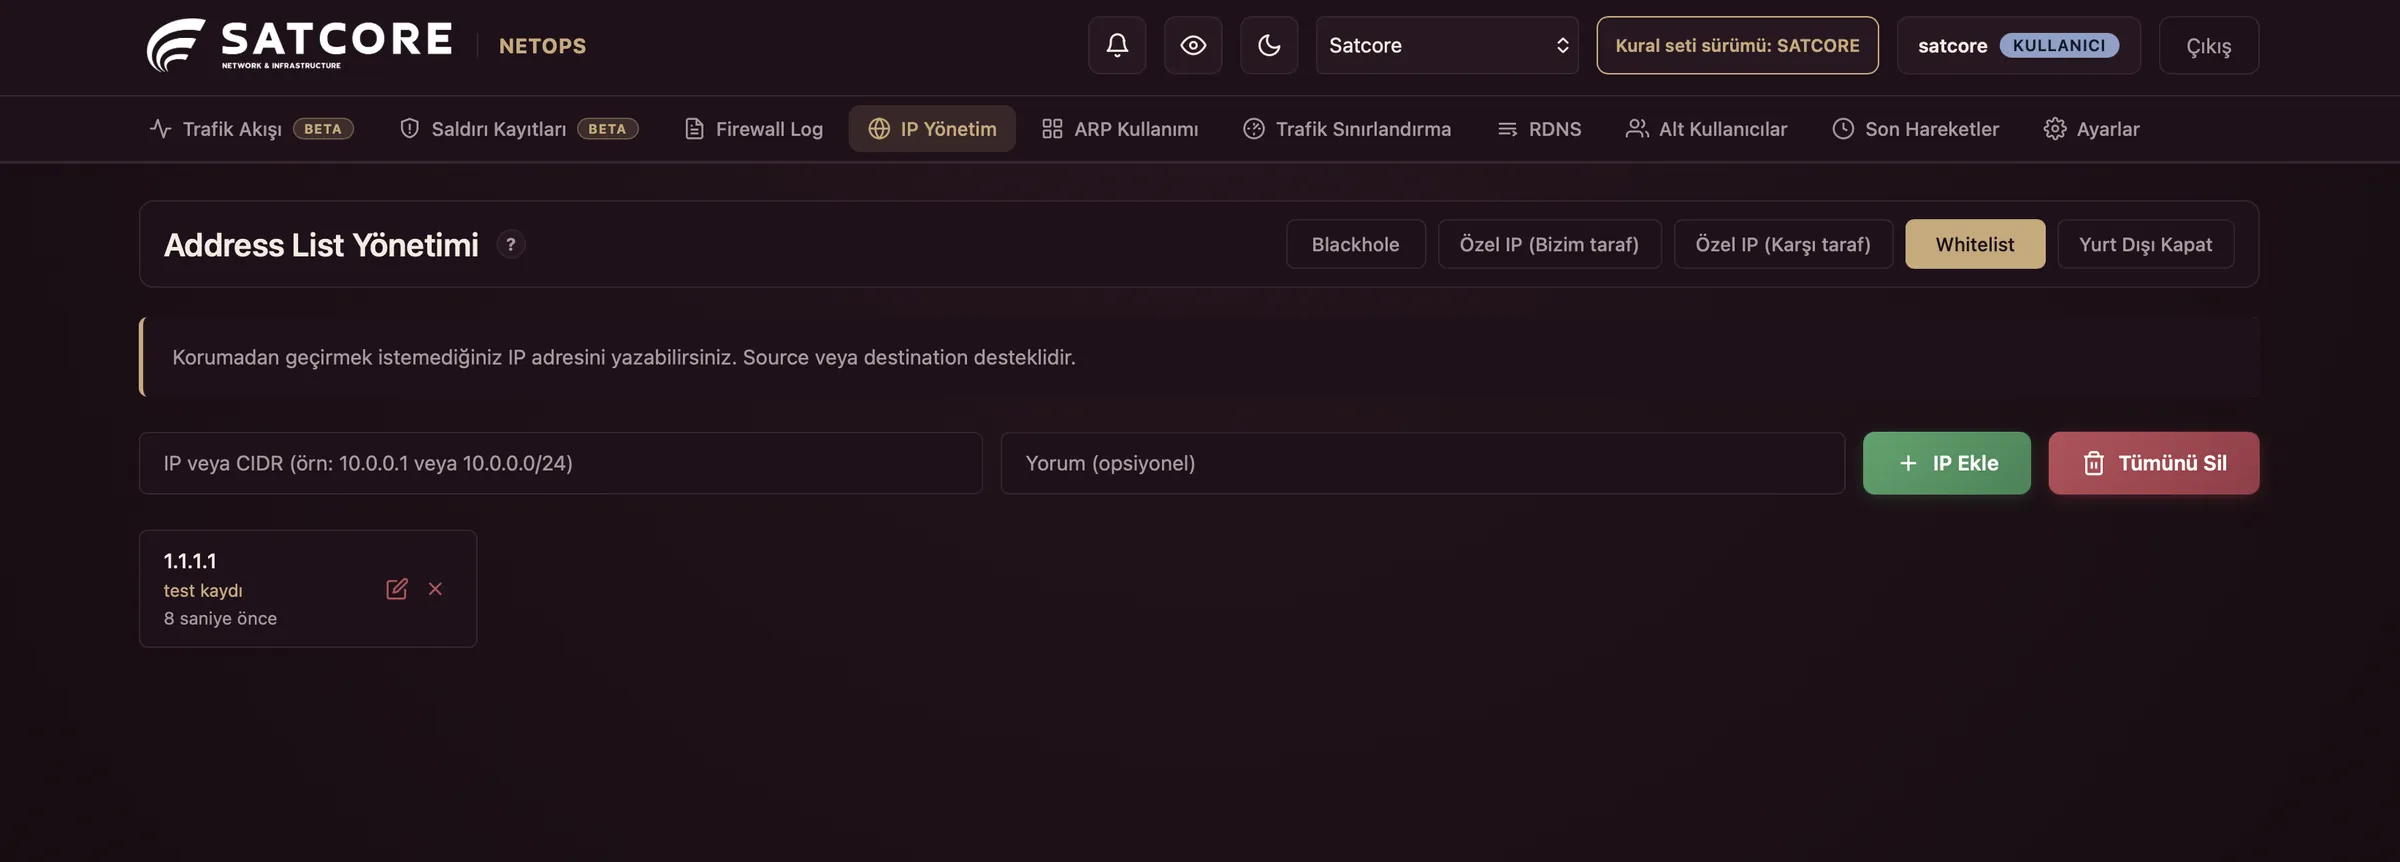
Herhangi bir IP’yi ya da CIDR bloğunu blackhole’a alın, filtrelemeden muaf tutulacak adresleri whitelist’e ekleyin, özel IP listeleri tutun ve yurt dışı trafiğini tek tıkla kapatın.
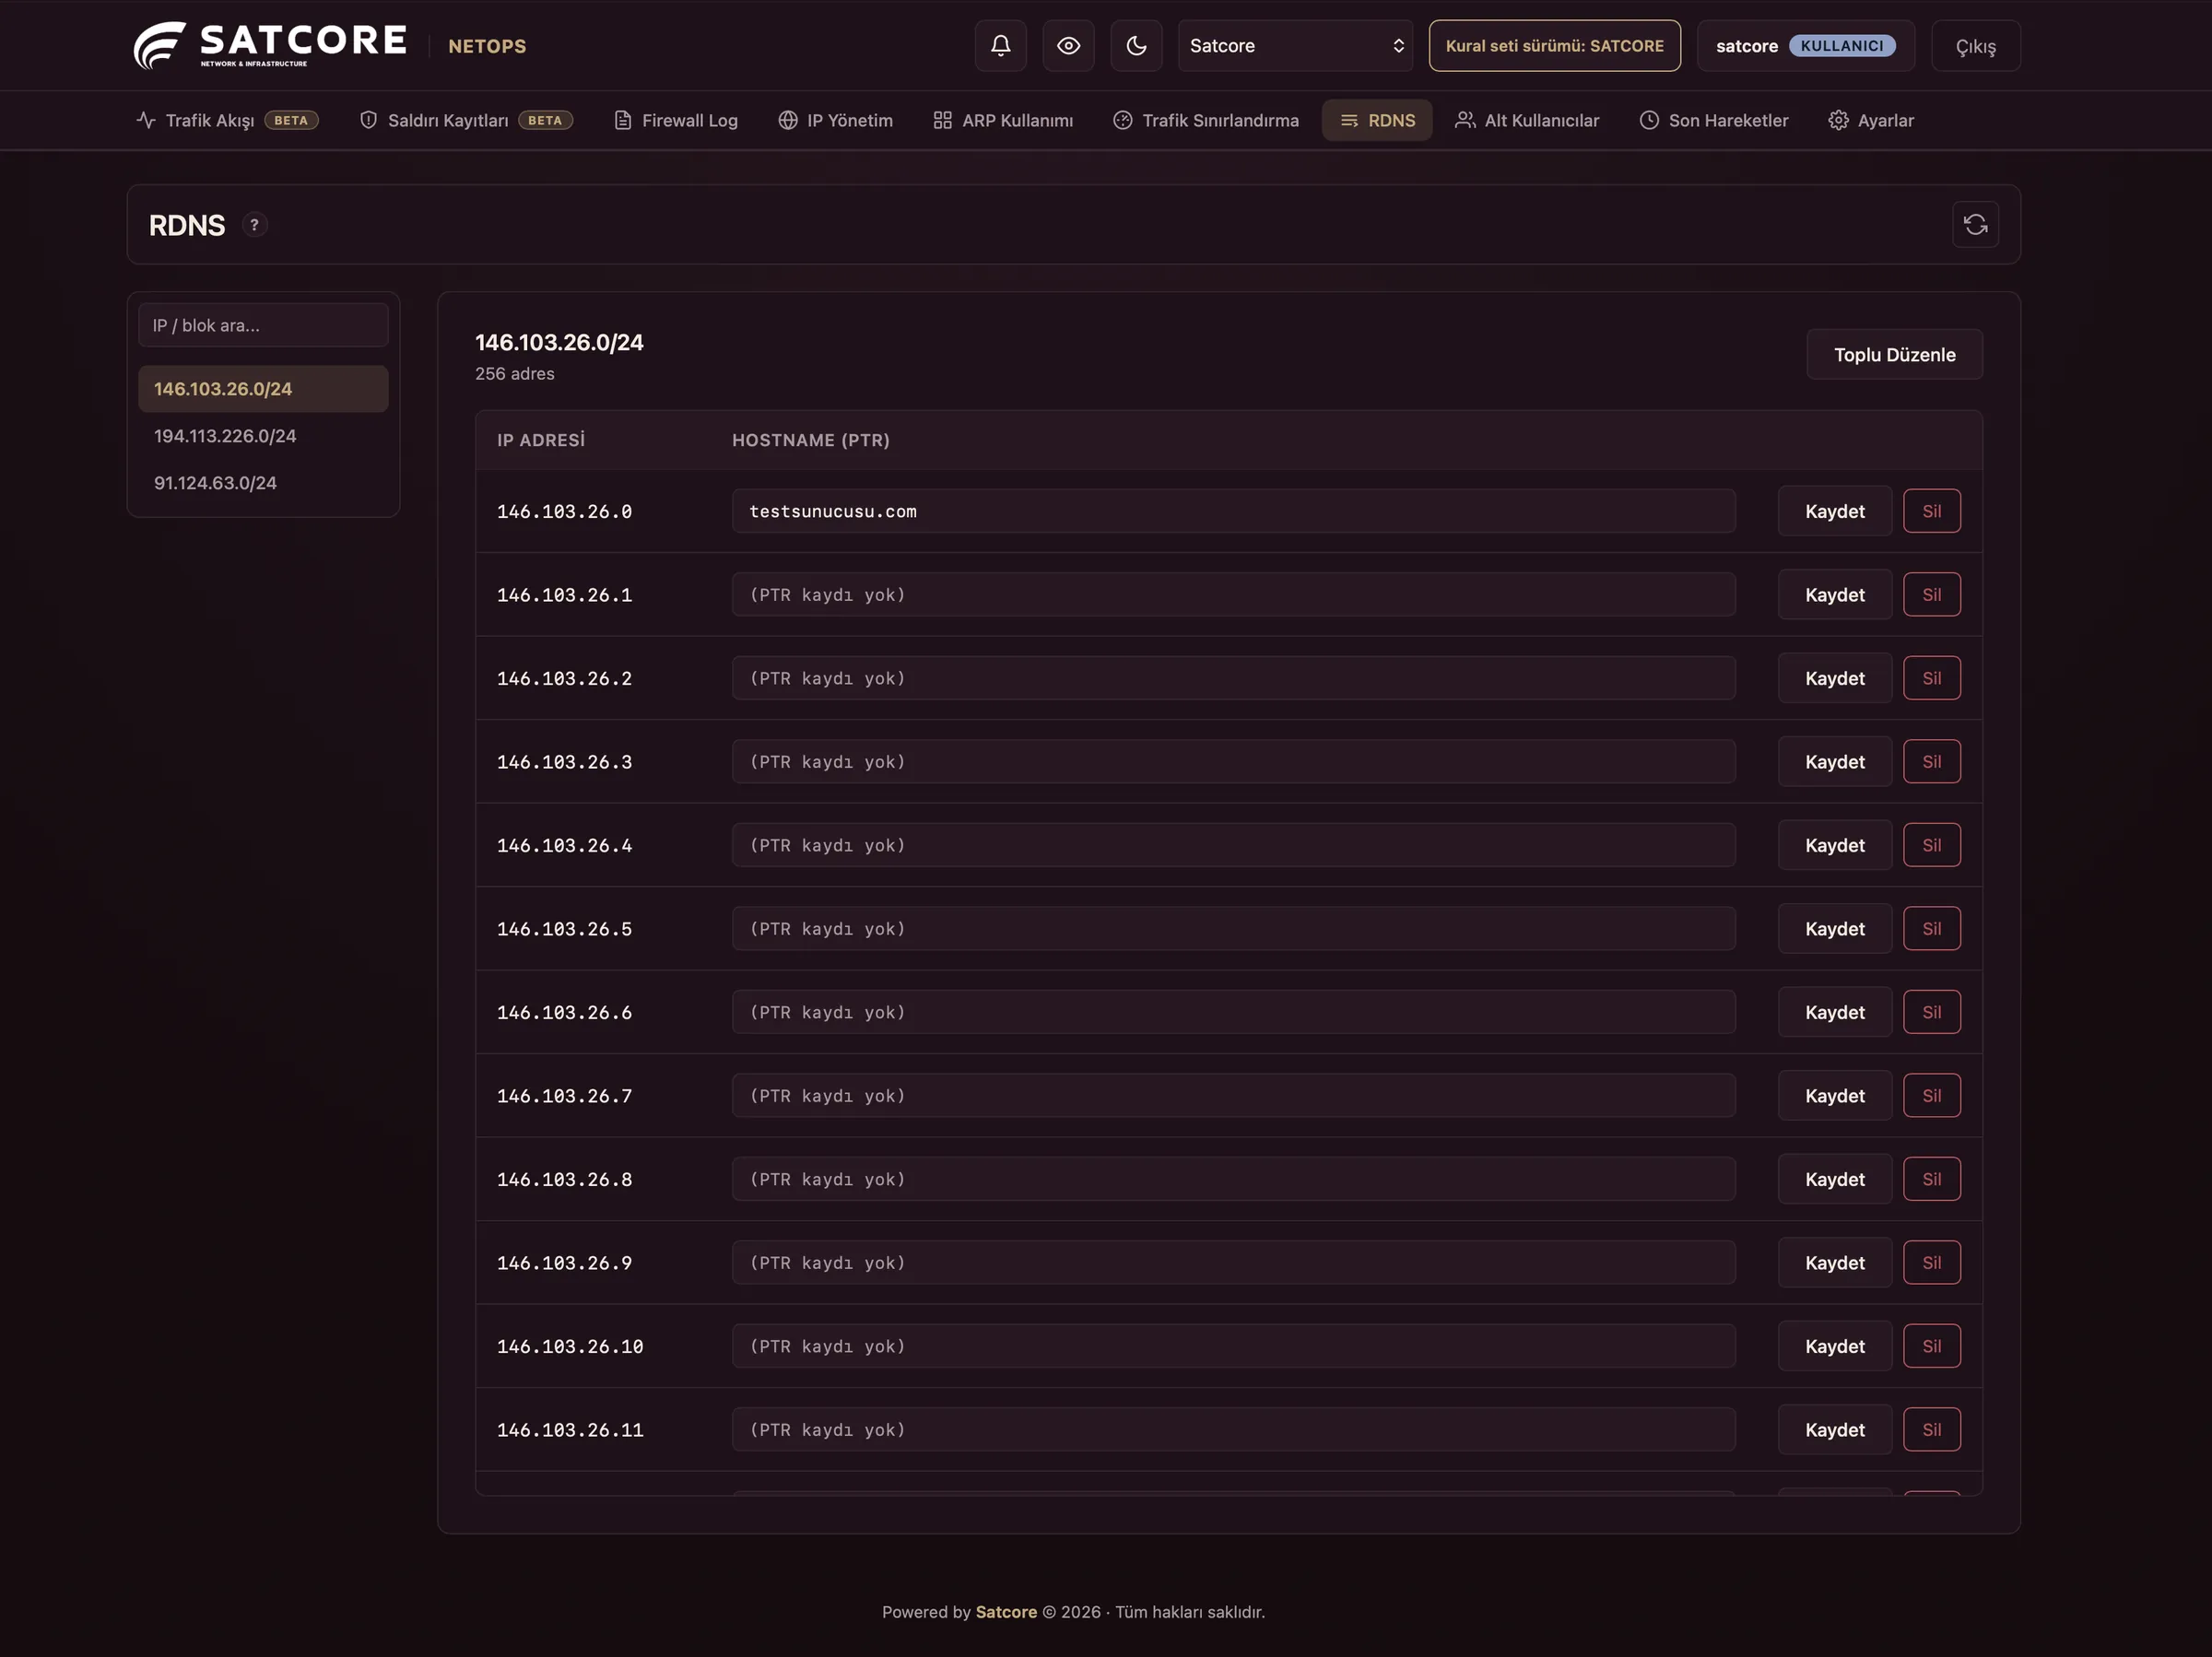
IP bloklarınızdaki her adresin hostname kaydını tek tek ya da toplu olarak düzenleyin.
05Haberdar ol
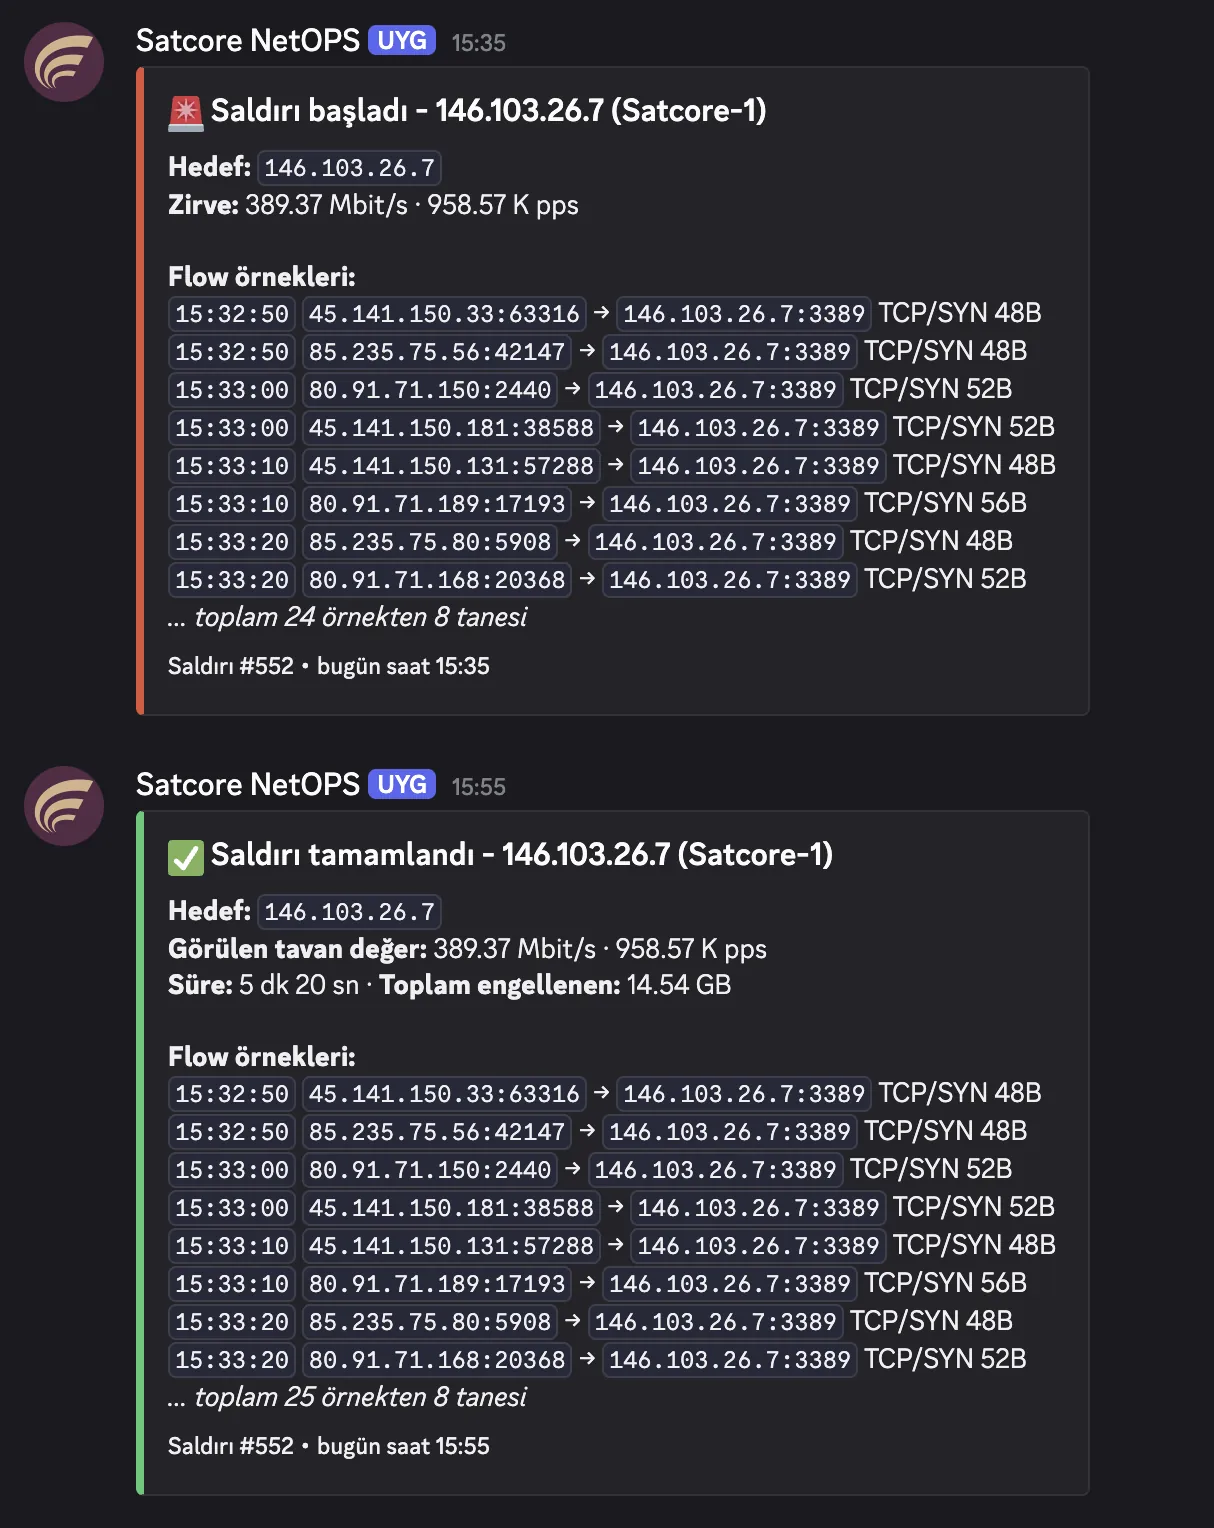
Shield bir saldırı tespit ettiğinde ve saldırı sona erdiğinde NetOps ekibinize bildirim gönderir. Hedef IP, zirve değerler, süre ve flow örnekleri mesajın içinde.
Shield’e dahil
Temiz ve engellenen trafik, olduğu anda.
Otomatik tespit, eksiksiz arşiv.
Ülke, ASN, port ve paket detayı.
Kurallarınızın ne yaptığını görün.
Blackhole, whitelist ve özel IP listeleri.
Yurt dışından gelen trafiği tek tıkla kesin.
IP ve prefix bazında hız limiti.
PTR kayıtlarını tek tek ya da toplu düzenleyin.
Ağınızdaki ARP kullanımını takip edin.
Ekibinize kendi hesaplarıyla erişim verin.
Panelde yapılan her işlemin kaydı.
Saldırı tespit edildiğinde ekibinize haber verir.
Zaten Shield müşterisi misiniz? NetOps’a giriş yapın
İletişime geçin
Kapasitenizi ve bağlantı tercihinizi paylaşın, Remote Shield teklifinizi hazırlayalım.
Müşterilerimiz
 Ekiphost
 Meriç
 Kayizer
 Hosting Türkiye
 TAYNET
 Keyubu
 Sunucum.net.tr
 Febzen
 White Bilişim
 Zenix
 Yaman Hosting
 Hostifox
 Hostlayıcı
 AltunHOST
 DeHost
 Hostabil